Capturas de pantalla
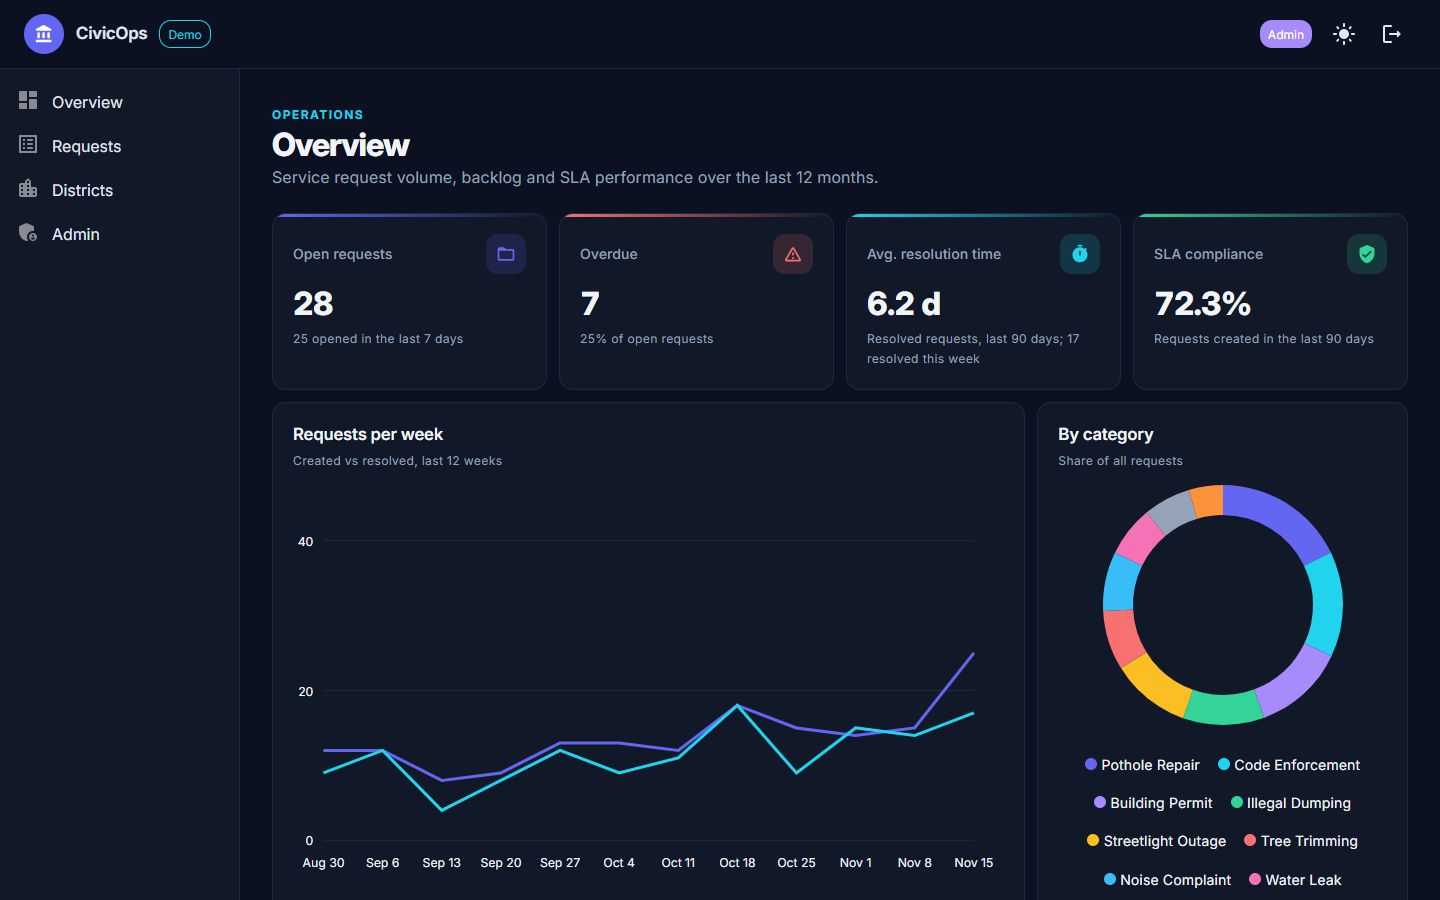
Panel de resumen en modo oscuro: indicadores y gráficos.
En un teléfono (390 px de ancho)
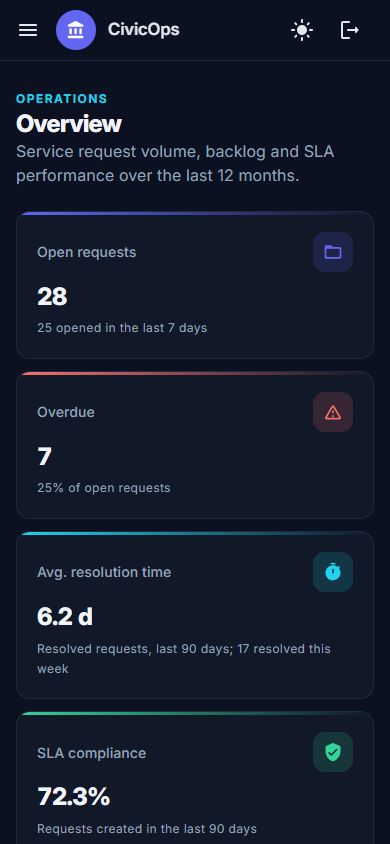 Resumen en un teléfono.
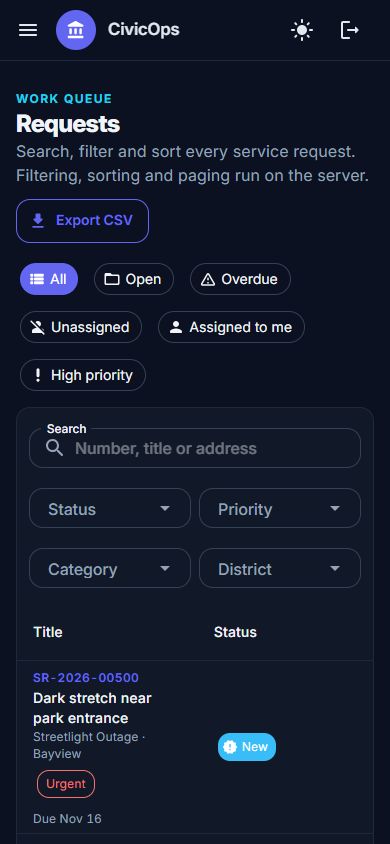 Lista de solicitudes en un teléfono.
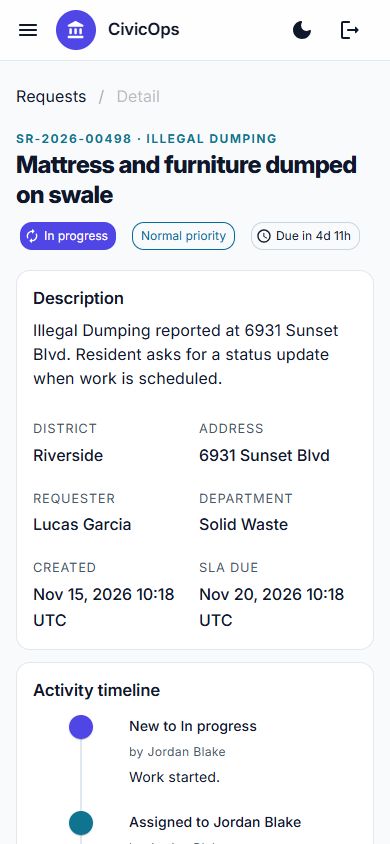 Detalle de solicitud en un teléfono, modo claro.
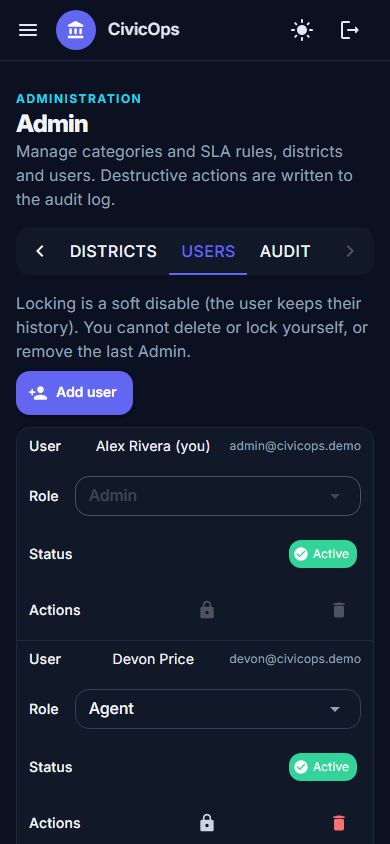 Usuarios de Admin en un teléfono.
El problema
Los equipos de operaciones que atienden solicitudes de servicio y permisos (baches, basura ilegal, licencias) en varios distritos y departamentos necesitan ver de un vistazo qué está vencido, quién lo atiende y si se cumplen los objetivos de nivel de servicio.
Para quién es
Supervisores de operaciones, agentes de campo, administradores y personas que solo consultan. CivicOps es una demo de portafolio con datos sintéticos y no está afiliada a ninguna entidad de gobierno.
Funciones principales
Panel de resumen
Indicadores (abiertas, vencidas, tiempo promedio de resolución, cumplimiento de SLA) y gráficos: solicitudes por semana, por categoría, por distrito y tendencia de cumplimiento de SLA.
Tabla de solicitudes
Paginación, orden y filtros en el servidor (búsqueda, estado, prioridad, categoría, distrito) y filtros rápidos como abiertas, vencidas, sin asignar y asignadas a mí.
Exportación a CSV
Descarga todas las solicitudes que coinciden con los filtros actuales desde un endpoint del servidor, con las fórmulas de hoja de cálculo neutralizadas.
Detalle y línea de tiempo
Cambios de estado, asignaciones y notas en una línea de tiempo, con un formulario de actualización de estado validado que respeta el flujo de trabajo.
Desglose por distrito
Carga de trabajo por cada 10.000 habitantes, vencidas, tiempo promedio de resolución y cumplimiento de SLA por distrito.
Crear, editar y eliminar solicitudes
Un formulario validado crea y edita solicitudes (la fecha de vencimiento del SLA se recalcula), las notas pueden ser editadas por su autor y solo los Admin pueden eliminar, con un diálogo de confirmación.
Área de administración
Pestañas para categorías y horas de SLA por prioridad, distritos, usuarios (crear, cambiar rol, bloquear o eliminar, con protección del último Admin) y un registro de auditoría de eliminaciones y cambios de usuarios, además de un botón solo para administradores que restablece los datos de la demo.
Permisos por rol
Cuatro roles. Viewer consulta y exporta; Agent agrega notas y actualiza el estado de las solicitudes que tiene asignadas; Supervisor asigna y actualiza cualquier solicitud; Admin además edita las reglas de SLA, gestiona usuarios y elimina registros.
Aspectos destacados de la arquitectura
Seguimiento de SLA
Cada categoría tiene un objetivo en horas por prioridad. La fecha de vencimiento se calcula con él al crear la solicitud, y el cumplimiento compara las resueltas a tiempo con las resueltas tarde o abiertas y vencidas.
Una única fuente de verdad del flujo
Una sola clase StatusRules define cada transición permitida (por ejemplo, Nueva a En curso, En espera a En curso, Resuelta a Cerrada o reabierta). Las notas son obligatorias al poner en espera, resolver, cancelar y reabrir.
Permisos aplicados en el servidor
Cada llamada a un servicio recibe al usuario que actúa y vuelve a verificar los permisos: la interfaz oculta las acciones y el servidor también las rechaza.
Capa de datos
EF Core con SQLite mediante IDbContextFactory (seguro en circuitos de Blazor de larga duración), fechas en UTC y unas 500 solicitudes sintéticas generadas en el primer arranque.
Registro de auditoría y reinicio por versión de esquema
Las eliminaciones definitivas y los cambios de usuarios se escriben en una tabla AuditLogs. La versión del esquema se guarda en PRAGMA user_version de SQLite, así que cuando cambia, la base de datos de la demo se recrea y se vuelve a poblar al arrancar en lugar de fallar con un archivo antiguo.
Autenticación en Blazor Server sin JavaScript
El inicio y cierre de sesión son envíos de formulario a endpoints mínimos con tokens antifalsificación; las páginas de acceso son SSR estático y el resto es interactivo detrás de una política de autenticación por defecto.
Tecnologías y versiones
Versiones exactas tomadas de los archivos del proyecto.
| Tecnología | Versión | Se usa para |
|---|---|---|
| net11.0 (.NET 11)Marco de destino y SDK usado para compilar (sin global.json) | SDK 11.0.100 |
Marco de destino y SDK usado para compilar (sin global.json) |
| Blazor Web App (Interactive Server)Interfaz renderizada en el servidor con un circuito en vivo | ASP.NET Core 11.0 |
Interfaz renderizada en el servidor con un circuito en vivo |
| MudBlazorComponentes de UI, tema oscuro y claro, y gráficos | 9.13.0 |
Componentes de UI, tema oscuro y claro, y gráficos |
| Microsoft.EntityFrameworkCore.SqliteAcceso a datos con SQLite | 11.0.0 |
Acceso a datos con SQLite |
| Microsoft.AspNetCore.Identity.EntityFrameworkCoreAutenticación por cookies y roles | 11.0.0 |
Autenticación por cookies y roles |
| xunitFramework de pruebas | 2.9.3 |
Framework de pruebas |
| xunit.runner.visualstudioEjecutor de pruebas | 3.1.4 |
Ejecutor de pruebas |
| Microsoft.NET.Test.SdkHost de pruebas | 17.14.1 |
Host de pruebas |
| Microsoft.AspNetCore.Mvc.TestingWebApplicationFactory para pruebas de integración (SQLite en memoria) | 11.0.0 |
WebApplicationFactory para pruebas de integración (SQLite en memoria) |
| GitHub ActionsCI/CD: compila, prueba y despliega por FTPS | - |
CI/CD: compila, prueba y despliega por FTPS |
73 pruebas xUnit (WebApplicationFactory con SQLite en memoria, más pruebas a nivel de servicio): autenticación, roles y permisos denegados, filtros y paginación, exportación a CSV, transiciones de estado, reglas de crear, editar y eliminar, bloqueo de eliminación, protección del último Admin y el reinicio por versión de esquema.
Cuentas de demostración
Todo en la demo es sintético y las credenciales son públicas a propósito. Cada cuenta tiene un rol distinto, así puedes ver cómo los permisos cambian lo que se puede hacer.
Contraseña: Demo!2026pass